

Görünmeyen OT varlıkları
PLC, HMI, sürücü, sunucu ve mühendislik istasyonlarının güncel envanteri olmadan gerçek risk yüzeyi ölçülemez.
OT siber güvenlik çözümümüz; pasif varlık keşfi, risk analizi, zone–conduit segmentasyonu, güvenli uzaktan erişim, sürekli izleme ve olay müdahalesini üretim sürekliliğiyle birlikte ele alır.
Çözümü inceleyin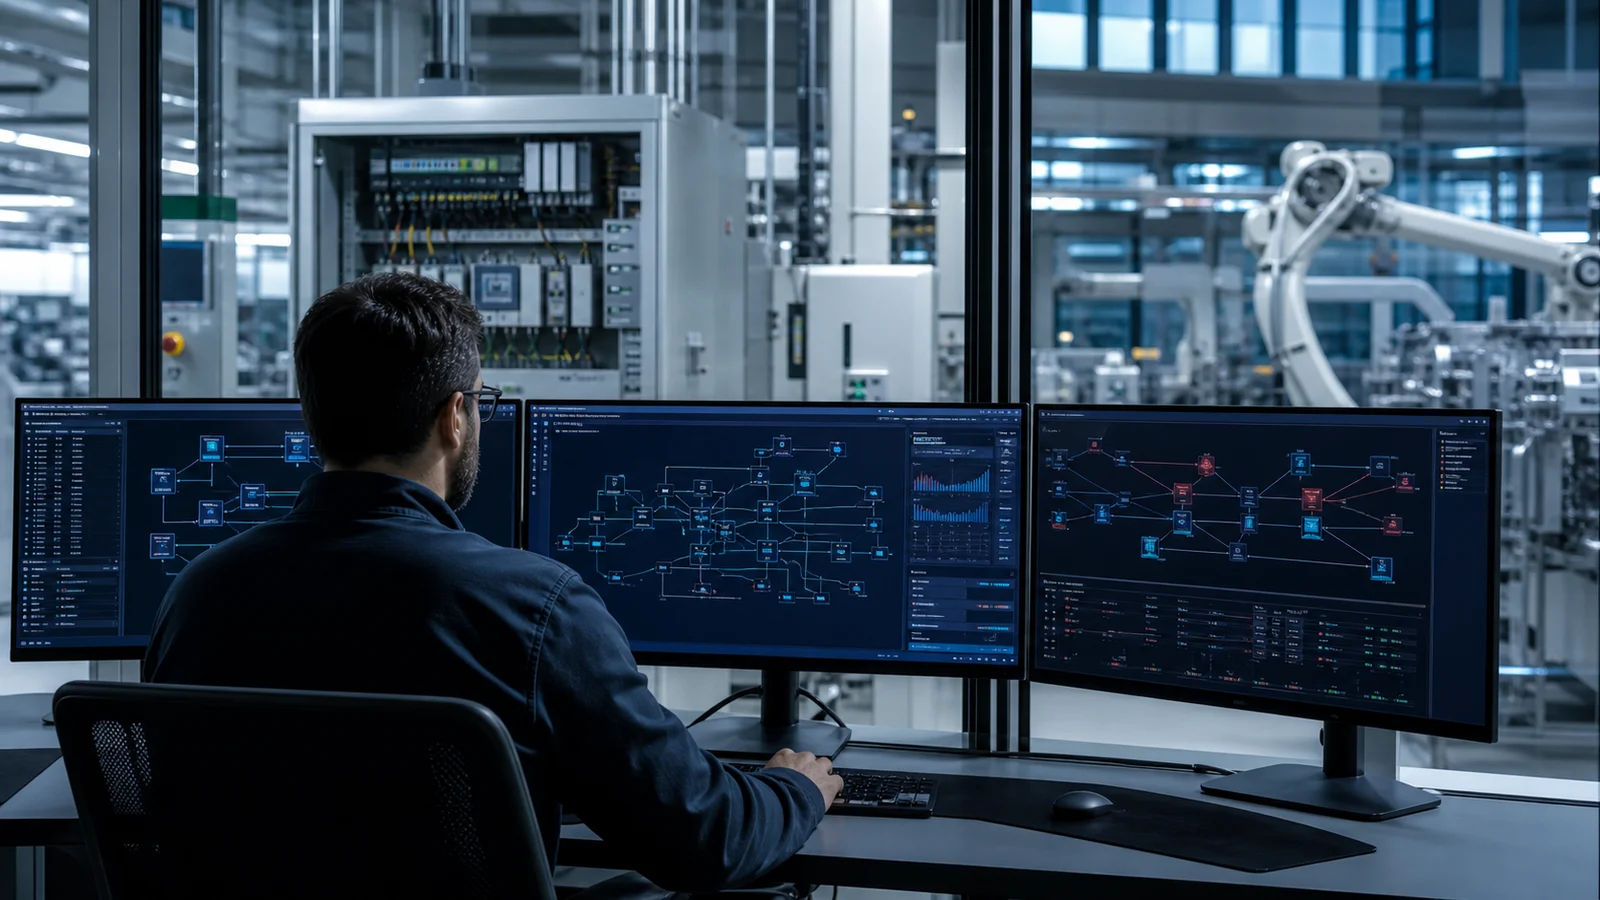
PLC, HMI, sürücü, sunucu ve mühendislik istasyonlarının güncel envanteri olmadan gerçek risk yüzeyi ölçülemez.
Birbirinden ayrılmamış hücreler, tek bir olayın kritik üretim alanlarına ve farklı tesis bölümlerine taşınmasını kolaylaştırır.
Tedarikçi ve bakım bağlantıları kimlik, onay, süre, yetki ve oturum kaydı olmadan kalıcı bir saldırı yüzeyi oluşturur.
OT güvenliği; varlık keşfi, zone–conduit segmentasyonu, güvenli uzaktan erişim, tehdit izleme ve olay müdahalesini aynı işletme modeli içinde birleştirir.
Kurumsal ağdan saha hücresine doğrudan geçiş yerine trafik, kontrollü conduit’ler üzerinden katman katman ilerler. Yetkisiz akış sınırda durdurulurken izinli oturum kayıt altına alınır.
Kontroller, tesisin mevcut mimarisi ve bakım gerçekleri dikkate alınarak uygulanabilir yol haritasına dönüştürülür.
OT cihazları, yazılım sürümleri, protokoller ve sistemler arası trafik pasif yöntemlerle haritalanır.
Varlık önemi, proses etkisi, erişilebilirlik ve mevcut kontroller birlikte değerlendirilir.
İşlevsel hücreler ayrılır; yalnızca gerekli servis ve akışlara izin veren sınırlar oluşturulur.
Çok faktörlü kimlik, onay, süreli yetki ve oturum kaydıyla bakım erişimi kontrol edilir.
Yeni cihaz, beklenmeyen komut, politika dışı trafik ve davranış değişiklikleri izlenir.
OT olay senaryoları, yedekleme, geri dönüş ve görev dağılımı masaüstü ve saha tatbikatlarıyla doğrulanır.
OT ağı pasif olarak dinlenir; cihaz ilişkileri, kullanılan protokoller ve kritik değişiklikler zaman içinde karşılaştırılır. Böylece ekip, ham alarm yerine anlamlandırılmış olay üzerinde çalışır.
Üretim alanları, kritik prosesler, sorumlular ve kabul edilebilir kesinti sınırları tanımlanır.
Cihazlar, protokoller, bağlantılar ve mevcut güvenlik kontrolleri görünür hâle getirilir.
Teknik bulgular proses etkisiyle birleştirilerek uygulanabilir iyileştirme sırası oluşturulur.
Segmentasyon, güvenli erişim, sertleştirme ve yedekleme kontrolleri devreye alınır.
Anomali kuralları, bildirim zinciri ve OT’ye özel olay müdahale adımları işletilir.
Kontroller, tatbikatlar ve değişiklik kayıtlarıyla düzenli olarak gözden geçirilir.
PLC, HMI, SCADA, robot ve üretim hücrelerinin kontrollü ağ mimarisiyle korunması.
Elektrik, buhar, su, gaz ve enerji yönetim sistemlerinde erişim ve olay görünürlüğü.
OEM ve servis ekiplerinin süreli, onaylı, izlenebilir ve kayıtlı erişimi.
Ortak standart, merkezi görünürlük ve tesis bazlı sorumluluk modeliyle ölçeklenebilir yönetim.
Müşteri ve tesis bilgileri gizlilik yükümlülükleri gereği anonimleştirilmiştir.
Mevcut mimarinizi ve öncelikli risklerinizi endüstriyel siber güvenlik ekibiyle değerlendirelim.
OT güvenlik ön değerlendirmesi isteyin Talebiniz doğrudan ilgili mühendislik ekibine yönlendirilir.
Oskon Varsa Sorun Yok!
Bilgilerinizi bırakın, uzman mühendislerimiz ihtiyacınıza özel bir ön görüşme için size ulaşsın.